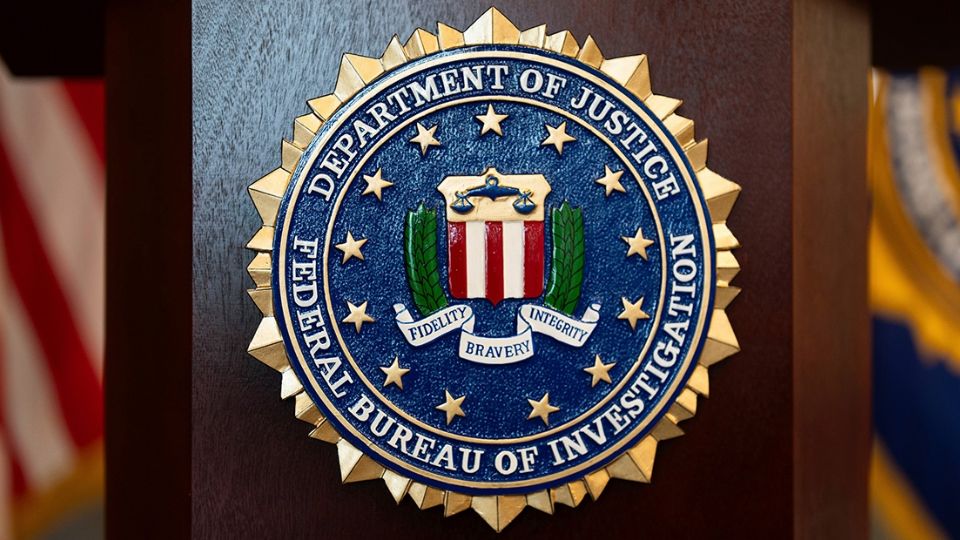
Washington, D.C.— El FBI investiga una presunta vulneración de su portal de empleos después de que un grupo de ciberdelincuentes asegurara haber accedido a información sensible relacionada con empleados del Buró y personas que han solicitado trabajar en la agencia.
El grupo identificado como ShinyHunters afirmó haber comprometido FBIJobs.gov, sitio utilizado por personas interesadas en incorporarse al FBI y para iniciar procesos de solicitud de empleo.
La propia agencia confirmó que tiene conocimiento de las acusaciones y que ya investiga el incidente.
Sin embargo, existe un punto que todavía no está resuelto: el FBI no ha determinado cómo ocurrió la intrusión ni si el posible punto de acceso estuvo dentro de sus propios sistemas o en la infraestructura de un proveedor externo.
El FBI confirma que investiga el incidente
En un comunicado publicado el 23 de septiembre, el FBI señaló que conoce las afirmaciones de un grupo de ciberdelincuentes sobre la supuesta vulneración de su portal de empleos y el posible acceso a información personal identificable de empleados.
La agencia indicó que la investigación está en curso y que trabaja con los proveedores externos que respaldan el funcionamiento de FBIJobs.gov para reducir cualquier riesgo asociado.
La página permaneció fuera de servicio mientras se desarrollaban las investigaciones.
Por ahora, el FBI no ha confirmado públicamente que los hackers hayan obtenido toda la información que aseguran tener.
¿Qué dicen los hackers?
ShinyHunters se atribuyó la acción y aseguró haber obtenido información que pertenecería a miles de trabajadores y solicitantes del FBI.
En mensajes difundidos en internet, el grupo afirmó que había comprometido información “muy sensible” relacionada con agentes y personas que habían presentado solicitudes de empleo ante la agencia. Las afirmaciones no han podido ser verificadas de manera independiente en su totalidad.
Medios estadounidenses también reportaron que el grupo afirma haber obtenido entre 2 y 3 terabytes de información, aunque esa cantidad tampoco ha sido confirmada por el FBI.
Una muestra de información atribuida al ataque habría incluido datos personales de alrededor de 5 mil empleados, según reportes citados por Associated Press.
Una posible disputa detrás del ataque
El caso tiene además un elemento particular.
ShinyHunters no solamente afirma haber robado información. El grupo también exige que el FBI retire o corrija una advertencia pública publicada anteriormente por la agencia.
En mayo, el FBI describió a ShinyHunters como un grupo de ciberdelincuencia especializado en grandes filtraciones de información y extorsión.
Los hackers rechazaron esa descripción y plantearon un plazo para que el Buró modificara el contenido de aquella advertencia. Según los mensajes atribuidos al grupo, su acción no tendría como objetivo principal obtener un pago económico.
El FBI, por su parte, no ha dado por válida la versión de los atacantes sobre el alcance de la información presuntamente obtenida.
¿Qué información estaría en riesgo?
Uno de los aspectos que genera mayor preocupación es la naturaleza de los datos que podrían estar involucrados.
De confirmarse las afirmaciones de los hackers, la información podría incluir datos personales relacionados con empleados, agentes y personas que solicitaron incorporarse al FBI.
Reportes periodísticos señalan que entre los datos de una muestra difundida aparecerían nombres, teléfonos, direcciones y referencias a familiares. Sin embargo, el alcance total de la supuesta filtración continúa bajo investigación.
La preocupación aumenta debido a que la información personal de agentes puede ser utilizada para intentos de intimidación, fraude, extorsión u otras formas de hostigamiento.
El portal permanece bajo investigación
FBIJobs.gov es el sitio que utiliza el Buró para proporcionar información a quienes buscan incorporarse a la agencia y comenzar sus procesos de solicitud.
El hecho de que el portal haya sido afectado no significa necesariamente que los sistemas internos utilizados para investigaciones criminales o inteligencia hayan sido comprometidos.
Precisamente por ello, el FBI todavía intenta establecer qué sistema fue vulnerado, cómo ocurrió el acceso y qué información pudo haber quedado expuesta.
No es el primer incidente que enfrenta el FBI
El episodio ocurre después de otros incidentes y señalamientos relacionados con sistemas vinculados al FBI.
En marzo, la agencia informó que investigaba actividad sospechosa en un sistema interno que contenía información relacionada con operaciones de vigilancia e investigaciones.
Ese mismo mes también circuló una supuesta intrusión relacionada con una cuenta del director del FBI, Kash Patel, aunque la agencia indicó que la información difundida en ese caso era de carácter histórico y que no correspondía a información gubernamental.
¿Qué falta por confirmar?
La investigación tendrá que determinar varios puntos antes de conocer el verdadero alcance del incidente.
Entre ellos están la vía utilizada para acceder al portal, la cantidad real de información comprometida, qué tipo de datos fueron obtenidos y si la información difundida por ShinyHunters corresponde efectivamente a bases de datos del FBI.
Por ahora, lo confirmado es que el FBI investiga una actividad no autorizada relacionada con FBIJobs.gov.
Lo que permanece sin confirmar es la totalidad de las afirmaciones realizadas por los hackers.
Mientras la investigación avanza, el caso vuelve a poner bajo atención la seguridad de los sistemas digitales utilizados por organismos gubernamentales y el riesgo que representa la exposición de información personal de quienes trabajan —o buscan trabajar— en instituciones de seguridad.